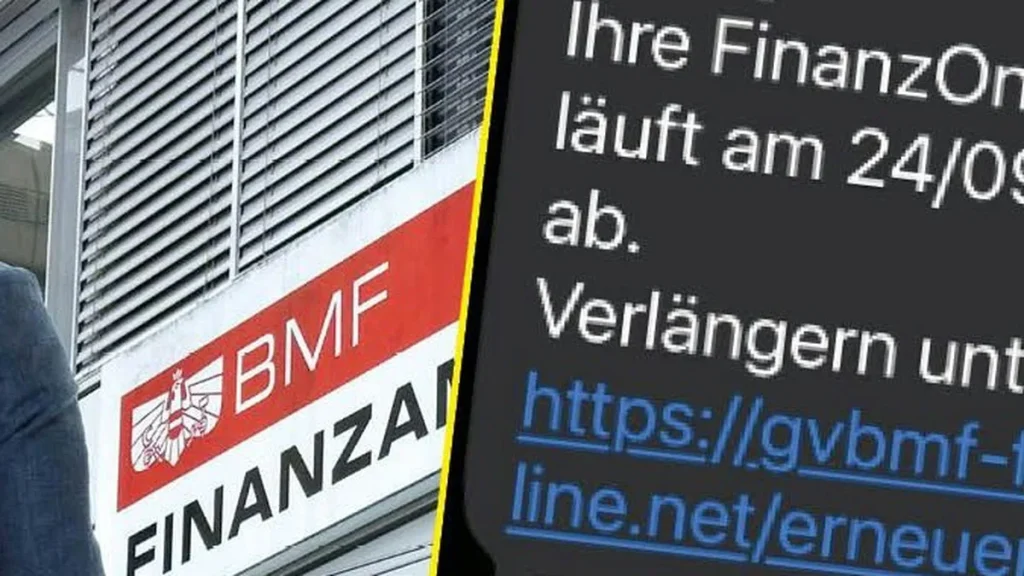
Dagmar S. aus Wien-Penzing starrte an einem ganz gewöhnlichen Abend auf ihr Smartphone. Eine WhatsApp-Nachricht, angeblich von einem österreichischen Mobilanschluss, behauptete, ihre FinanzOnline-ID laufe demnächst ab — sie müsse sofort auf den beigefügten Link tippen. Die Formulierung war drängend, fast fordernd.
Die erste Nachricht ließ sie unbeantwortet. Zwei Tage später erschien eine zweite, identisch dringend — und das Unheimlichste daran: Die ursprüngliche Nachricht war inzwischen spurlos verschwunden. Dahinter steckt eine Betrugsmasche, vor der die Polizei bereits vor knapp einem Jahr gewarnt hatte und die nun offenbar in einer neuen Welle wieder aufgeflammt ist.
Die FinanzOnline-Falle: Wie die Masche im Detail funktioniert
Die Täter versenden WhatsApp-Nachrichten, die vorgeben, von der österreichischen Finanzverwaltung zu stammen. Der Text drängt Empfängerinnen und Empfänger, über einen Link ihre FinanzOnline-ID zu verlängern oder zu bestätigen. Wer den Link antippt, wird unmittelbar von den Betrügern angerufen.
In diesem Telefonat fordern die Kriminellen die Installation einer Fernzugriffs-Software auf dem Smartphone oder Computer des Opfers. Ist die Software erst aktiv, übernehmen die Täter das Gerät vollständig — einschließlich des dort gespeicherten Online-Bankings.
Absender klingt echt: Der Trick mit der heimischen Handynummer
Dagmar S. schöpfte zwar Verdacht, wagte aber einen Test. Sie wählte die als Absender angezeigte Nummer zurück. „Es war eine heimische Handynummer, da lief das Tonband: ‚Dieser Anschluss ist nicht erreichbar'“, schildert sie gegenüber Heute. Ein klassisches Merkmal dieser Betrugsform: Die Täter verwenden temporäre oder gespoofter österreichische Nummern, um Seriosität zu simulieren.
Mehr zum Lesen
Besonders irritierend war für S. das automatische Verschwinden der ersten Nachricht, sobald die zweite eintraf. Das deutet auf eine gezielte Vorgehensweise hin, die Spuren im Chat-Verlauf minimieren soll.
Über 500.000 Euro bei einem einzigen Opfer: Was auf dem Spiel steht
Die Dimension möglicher Schäden ist keine Übertreibung. Laut den vorliegenden Informationen verlor im November des Vorjahres ein einziges Opfer mehr als eine halbe Million Euro, nachdem Betrüger via Fernzugriffs-Software dessen Online-Banking vollständig übernahmen. Die Täter transferieren Guthaben in kurzer Zeit auf ausländische Konten — eine Rückbuchung ist in den meisten Fällen nicht mehr möglich.
Die Wiener Polizei hatte dieses Muster bereits vor rund einem Jahr öffentlich thematisiert. Dass die Welle nun erneut rollt, bestätigt ein Muster, das Ermittler aus der Cyberkriminalität kennen: Dieselben Mechanismen werden nach einer Pause reaktiviert, weil neue Personengruppen noch keine Berührungspunkte mit der Warnung hatten.
Woran man die gefälschte FinanzOnline-Nachricht erkennt
Das Bundesministerium für Finanzen kommuniziert über FinanzOnline ausschließlich innerhalb des gesicherten Portalbereichs — niemals per WhatsApp, SMS oder sonstigen Messenger-Diensten. Folgende Merkmale kennzeichnen die Fälschung:
- Nachricht kommt über WhatsApp oder SMS, nicht über das FinanzOnline-Portal selbst
- Dringende Aufforderung, einen externen Link anzuklicken
- Absendernummer ist eine österreichische Mobilnummer, die bei Rückruf nicht erreichbar ist
- Frühere Nachrichten desselben Absenders verschwinden aus dem Chatverlauf
- Keinerlei persönliche Anrede mit vollständigem Namen und Steuernummer
Neue Betrugswelle bestätigt: Was Behörden und Betroffene jetzt wissen müssen
Dagmar S. hat den Link nicht angeklickt. Dennoch entschied sie sich, mit ihrer Erfahrung an die Öffentlichkeit zu gehen. „Der Trick ist nicht neu, aber scheinbar starten Kriminelle gerade eine neue Betrugs-Welle“, sagte sie gegenüber Heute. Ihre Einschätzung deckt sich mit dem Lagebild, das das Bundeskriminalamt Österreich regelmäßig zu Phishing-Angriffen veröffentlicht.
Wer eine solche Nachricht erhält, sollte sie ungeöffnet löschen und den Vorfall über die Online-Meldeplattform des Bundeskriminalamts unter cybercrime.gv.at anzeigen. Wer irrtümlich den Link bereits angeklickt hat, sollte das betroffene Gerät sofort vom Internet trennen und seine Bank unverzüglich kontaktieren — innerhalb der ersten Stunden besteht noch die Möglichkeit, Überweisungen zu stoppen.
Ob der Schaden rückgängig zu machen ist, bleibt in den meisten Fällen offen
Ob Geschädigte ihr Geld zurückerhalten, hängt maßgeblich davon ab, wie schnell sie reagieren und ob die kontoführende Bank die Transaktion als betrügerisch einstuft — ein Prozess, der nach österreichischem Zahlungsdienstegesetz (ZaDiG 2018) zwar Fristen vorsieht, in der Praxis aber selten innerhalb von Stunden abgeschlossen ist.
Ob weitere Opfer dieser aktuellen Welle bisher bei Behörden Anzeige erstattet haben, war zum Redaktionsschluss nicht bekannt.
Ihre Meinung hilft uns


Das Gespräch geht weiter
Kommentare